Amaran awam: Tahap ancaman siber negara kini Sederhana. Apa maknanya untuk anda, dan apa yang mesti dibuat oleh setiap orang IT sekarang
Apa yang berlaku
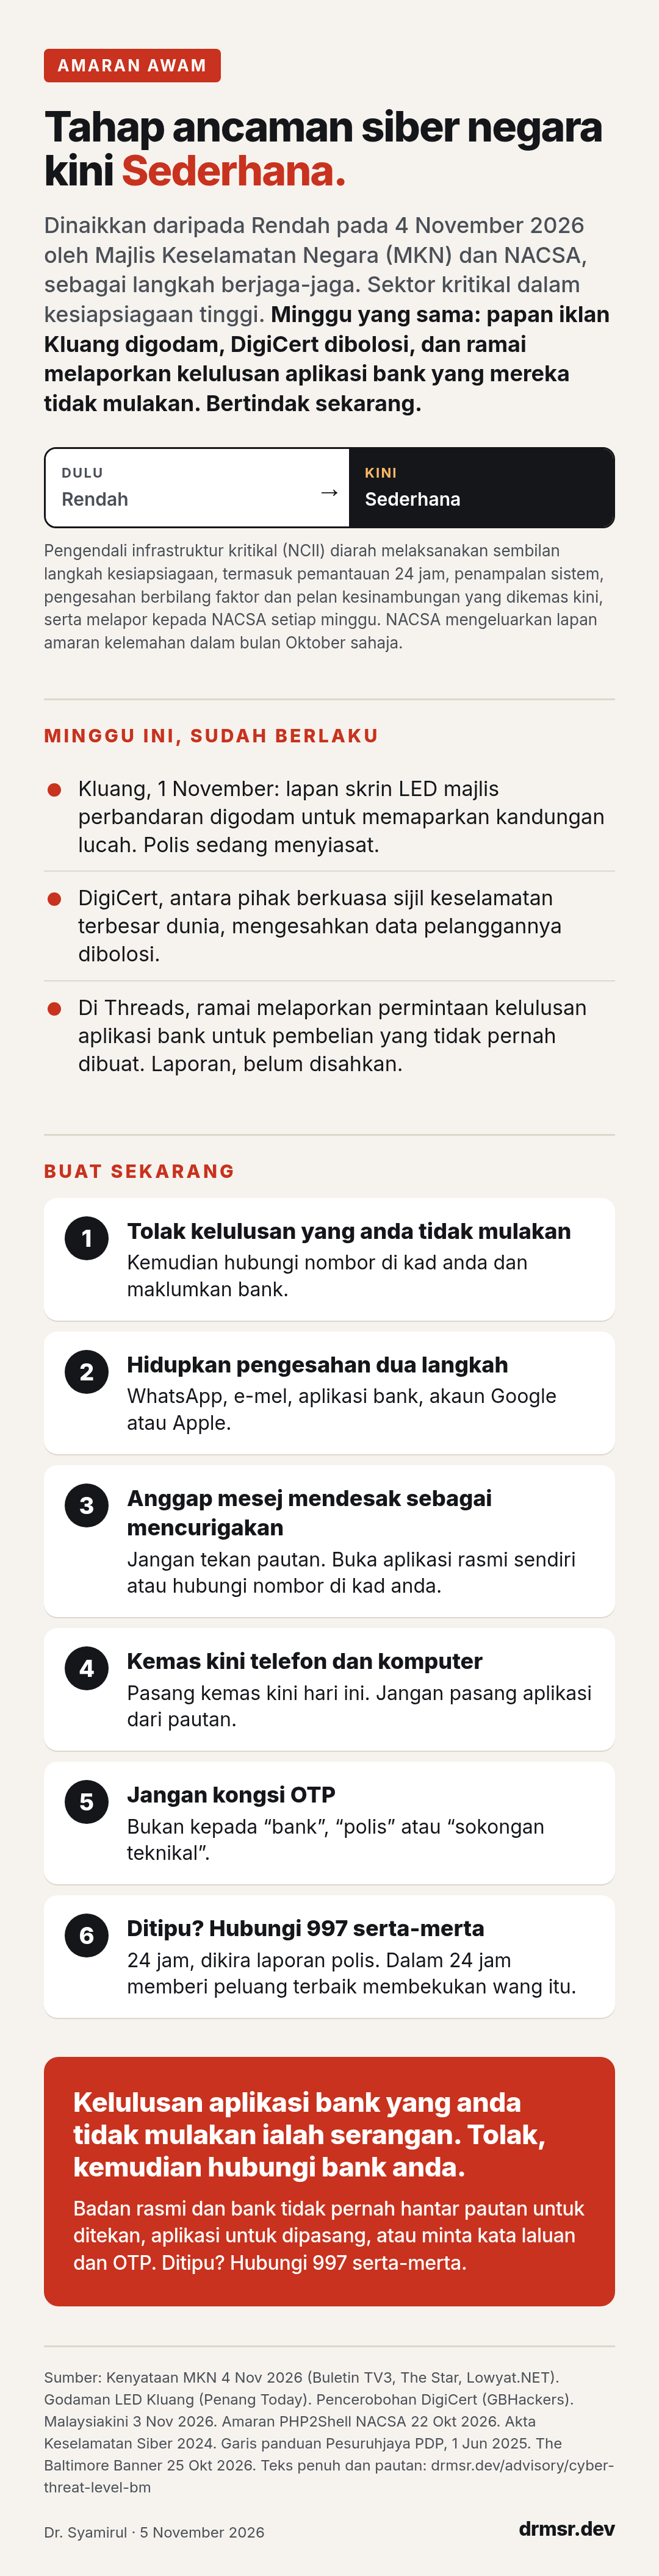
Pada 4 November 2026 Majlis Keselamatan Negara (MKN) mengumumkan bahawa Agensi Keselamatan Siber Negara (NACSA) telah menaikkan Tahap Ancaman Keselamatan Siber Negara daripada Rendah kepada Sederhana. MKN menyifatkannya sebagai langkah berjaga-jaga berikutan perkembangan keselamatan semasa, supaya perkhidmatan penting negara terus berjalan.
Ia menyusuli penyata Perdana Menteri di Dewan Rakyat pada 3 November, selepas mesyuarat khas MKN sehari sebelumnya. Beliau berkata Malaysia dianggap sasaran serangan siber yang berpotensi, atas dua sebab: infrastruktur digital dan pusat data negara antara yang terkuat di rantau ini, dan pendirian Malaysia mengenai Palestin. Beliau menambah tidak semua maklumat yang kerajaan ada boleh didedahkan.
Organisasi yang mengendalikan sistem kritikal negara (Infrastruktur Maklumat Kritikal Negara, atau NCII) telah diarahkan melaksanakan sembilan langkah kesiapsiagaan. Empat yang diumumkan ialah pemantauan keselamatan 24 jam, penampalan (patching) sistem, pengesahan berbilang faktor, dan pelan kesinambungan perkhidmatan yang dikemas kini. Ketua sektor kini wajib melaporkan status ancaman kepada NACSA setiap minggu. Dalam bulan Oktober sahaja, pusat koordinasi NACSA (NC4) mengeluarkan lapan amaran tentang kelemahan yang menjejaskan pengendali kritikal dan agensi kerajaan.
Apa maknanya untuk anda
Ini bukan latihan, dan ia sudah sampai kepada orang biasa. Dalam minggu yang sama tahap ini dinaikkan:
- Kluang, 1 November. Lapan skrin LED Majlis Perbandaran Kluang di sekitar bandar digodam untuk memaparkan video lucah. Kumpulan yang menggelar diri "Leakers" mengaku bertanggungjawab, mendakwa mahu mendedahkan keselamatan yang lemah, dan mendakwa serangan yang sama turut mengenai skrin di Mesir, Iraq, Brazil dan China. Polis telah membuka siasatan. (laporan)
- DigiCert. Antara pihak berkuasa sijil keselamatan terbesar dunia ini mengesahkan sistem dalamannya yang menyimpan rekod pelanggan lama telah dicerobohi, mendedahkan butiran perhubungan perniagaan dan, bagi sebahagian akaun, dokumen pengenalan diri. DigiCert menyatakan pengeluaran sijil tidak terjejas. (laporan)
- Permintaan kelulusan dalam aplikasi bank. Di Threads, ramai melaporkan permintaan kelulusan muncul dalam aplikasi bank mereka untuk pembelian yang tidak pernah mereka buat. Ini laporan pengguna, belum disahkan sebagai insiden, tetapi beginilah rupa cubaan merampas akaun.
Kerajaan menyebut tahap yang lebih tinggi ini sebagai langkah berjaga-jaga. Dibaca bersama minggu ini, ia amaran untuk bertindak sekarang. Badan rasmi dan bank tidak pernah menghantar pautan untuk ditekan, aplikasi untuk dipasang, atau meminta kata laluan dan kod OTP anda.
Buat sekarang
- Kalau aplikasi bank minta anda luluskan sesuatu yang anda tidak mulakan, tolak. Kemudian hubungi nombor yang tercetak di kad anda dan maklumkan bank. Jangan luluskan "untuk tengok apa jadi".
- Hidupkan pengesahan dua langkah. WhatsApp (Tetapan, Akaun, Pengesahan dua langkah), e-mel, aplikasi bank, akaun Google atau Apple anda. Satu tetapan ini menghalang kebanyakan rampasan akaun.
- Anggap mesej yang mendesak sebagai mencurigakan, terutamanya yang menyebut amaran ini, bank anda, kerajaan, atau "kemas kini". Jangan tekan pautan itu. Buka aplikasi rasmi sendiri.
- Kemas kini telefon dan komputer anda, dan jangan pasang aplikasi daripada pautan. Pasang kemas kini sistem dan aplikasi yang tertunggak hari ini. Kalau anda menerima fail ZIP melalui WhatsApp baru-baru ini, baca amaran kami yang terdahulu.
- Jangan beri kod OTP kepada sesiapa, dan buat sandaran perkara yang penting. Bukan kepada "bank", bukan "polis", bukan "sokongan teknikal". Simpan satu salinan gambar dan fail di tempat yang bukan peranti yang sama.
- Kalau anda ditipu, hubungi 997 serta-merta. Pusat Respons Scam Kebangsaan beroperasi 24 jam dan panggilan itu dikira sebagai laporan polis. Melapor dalam 24 jam memberi peluang terbaik untuk membekukan wang itu.
Rujukan
- Kenyataan Majlis Keselamatan Negara, 4 November 2026, dilaporkan oleh Buletin TV3, The Star dan Lowyat.NET
- Malaysiakini, 3 November 2026, M'sia a potential target for security threats amid global volatility, PM says
- Amaran NACSA tentang PHP2Shell, 22 Oktober 2026, dilaporkan oleh Lowyat.NET; amaran rasmi di nacsa.gov.my
- Akta Keselamatan Siber 2024 (Akta 854), ringkasan oleh CMS dan ASEAN Briefing
- Garis panduan Pesuruhjaya Perlindungan Data Peribadi mengenai pemberitahuan pelanggaran data dan Pegawai Perlindungan Data, berkuat kuasa 1 Jun 2025, ringkasan oleh DLA Piper
- Pendedahan Johns Hopkins Bayview: The Baltimore Banner, 25 Oktober 2026, dan Inc.
- Pusat Respons Scam Kebangsaan 997, malaysia.gov.my